یک شکارچی باگ چگونه فقط ۱۰۰۰ دلار از اپل دریافت کرد؟

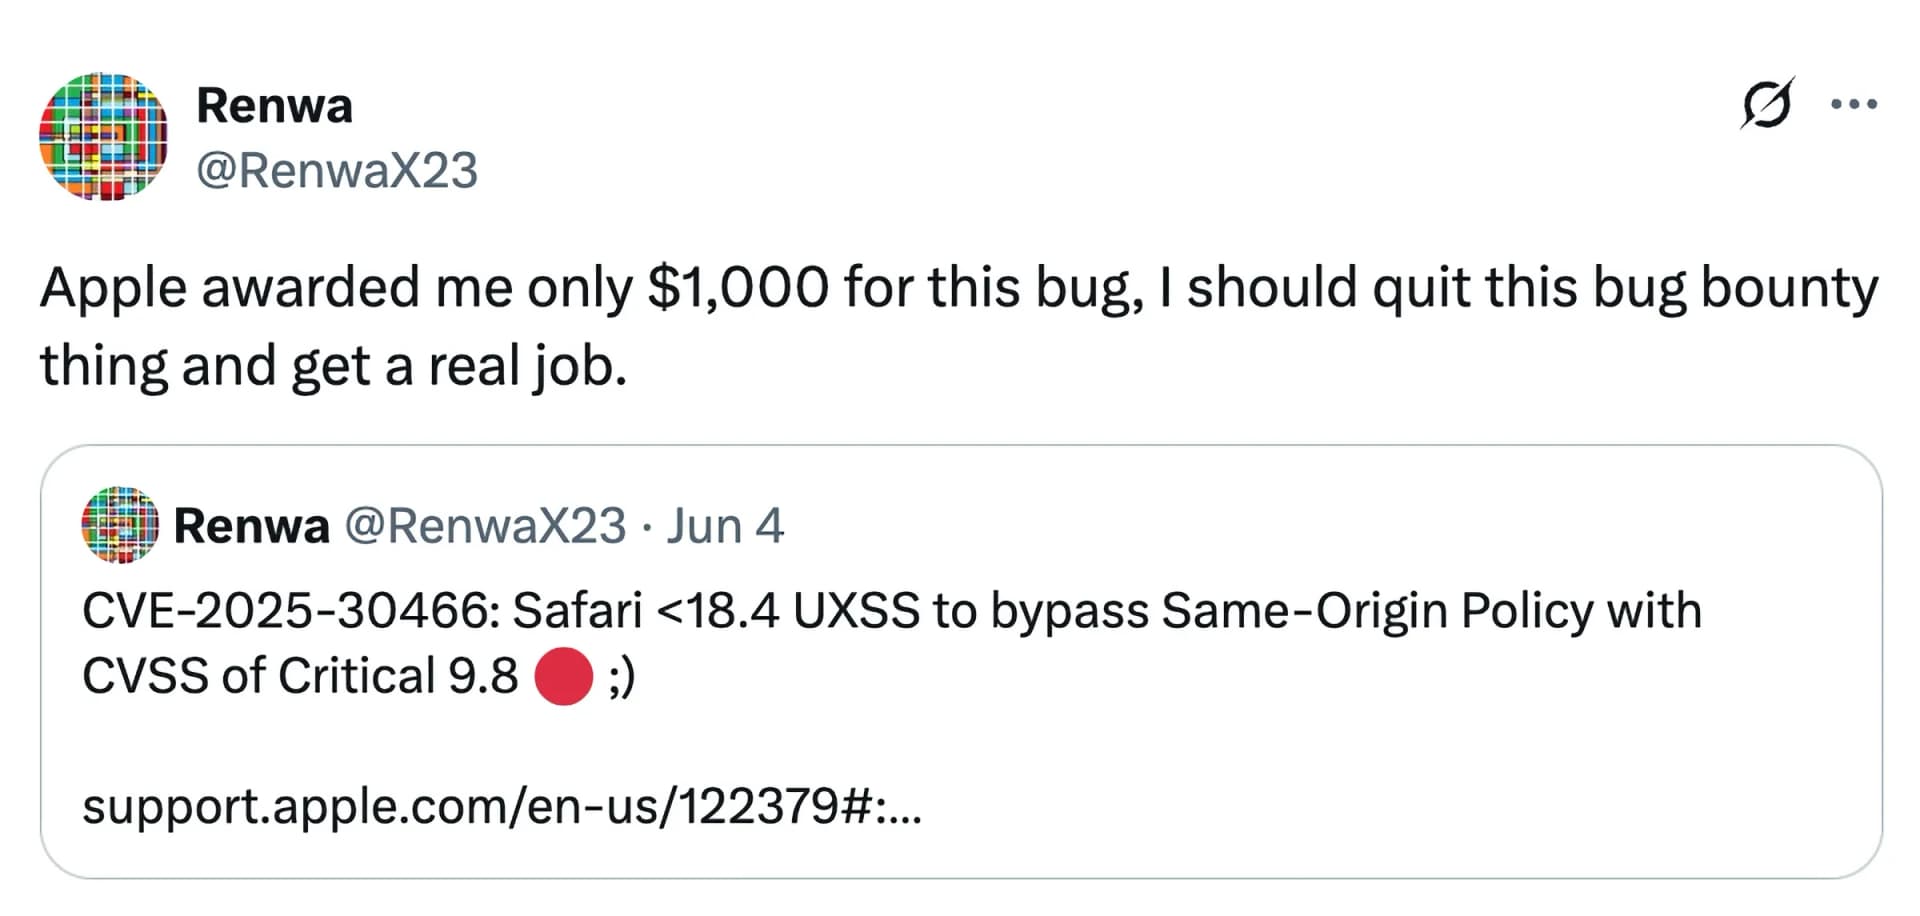
محققان امنیتی نقش بسیار مهمی در ارتقای امنیت نرمافزارها دارند، بهویژه در محیط پیچیده و محافظتشده محصولات شرکتهایی مانند اپل. برنامه Apple Security Bounty به عنوان انگیزهای برای شناسایی آسیبپذیریها ایجاد شده است که در برخی موارد میتواند تا 2 میلیون دلار نیز پرداخت کند. اما نکته جالب این است که یک محقق با نام کاربری RenwaX23، پس از کشف یک باگ بحرانی، تنها ۱۰۰۰ دلار از اپل دریافت کرد و این موضوع بحثهای زیادی را در جامعه امنیتی به راه انداخت.
چرا این محقق باگ امنیتی فقط ۱۰۰۰ دلار دریافت کرد؟
دلیل اصلی پرداخت پایین از سوی اپل، میزان تعامل کاربر برای فعال کردن آسیبپذیری بوده است. اپل معیارهای متعددی مانند تعداد کاربران آسیبپذیر، سطح دسترسی، و نحوه نگارش گزارش را در تعیین مبلغ جایزه در نظر میگیرد. در این مورد، نقص کشف شده در Safari به گونهای بود که برای بهرهبرداری، کاربر باید تعامل زیادی داشته باشد؛ بنابراین شرکت این نقص را به رغم امتیاز ۹.۸ روی ۱۰ به عنوان باگ بحرانی، در فهرست جوایز بالا قرار نداد.
برنامه Apple Security Bounty چگونه کار میکند؟
این برنامه از محققان امنیتی برای گزارش مشکلات نرمافزاری با پرداختهایی متناسب با شدت آسیبپذیری، قدردانی میکند. علاوه بر درجه شدت، عواملی همچون تعداد کاربران تحت تأثیر، پیچیدگی بهرهبرداری، و کیفیت گزارش، در تعیین مبلغ پاداش اثرگذارند. این رویکرد کمک میکند تا تمرکز شرکت روی کجا باید باشد، اما گاهی به چشم برخی پژوهشگران، نحوه ارزیابی این عوامل کاملاً مشخص نیست.
آیا پرداختهای اپل به پژوهشگران امنیتی منصفانه است؟
تقریباً همه محققان قبول دارند که شناسایی شکافهای امنیتی کار دشوار و وقتگیری است و نیازمند تخصص بسیار بالاست. اما انتقادهایی درباره عدم تناسب جوایز با زمان و انرژی صرف شده مطرح شده است؛ مثلاً Taiko_soup که باگ مهمی کشف کرده بود، انتظار ۵۰٬۰۰۰ دلار داشت اما تنها ۵٬۰۰۰ دلار دریافت کرد. به عبارتی، در نگاه برخی، تصمیمات اپل به نظر دلخواه و گاه نامطلوب میآید و این موضوع باعث نارضایتی محققان شده است.
چگونه میتوان اطلاعات مربوط به آسیبپذیریهای اپل را پیگیری کرد؟
اپل پس از انتشار بهروزرسانیهای سیستمعامل مانند macOS Sequoia 15.6، فهرستی از رفع اشکالات امنیتی را منتشر میکند که شامل شماره CVE و نام محققانی است که آسیبپذیریها را یافتهاند. این اطلاعات در وبسایت Apple Security Releases قابل مشاهده است و به شفافیت بیشتر روند رسیدگی کمک میکند.
سوالات متداول
- چرا اپل برخی جوایز را کم پرداخت میکند؟ به دلیل عامل تعامل کاربر و فاکتورهای متعدد دیگر که اپل در ارزیابی خود لحاظ میکند.
- آیا یافتن باگهای امنیتی سخت است؟ بله، این کار نیازمند دانش تخصصی و صرف زمان زیاد است.
- آیا اپل به همه آسیبپذیریها جایزه میدهد؟ خیر، فقط آنهایی که در معیارهای تعیینشده قرار میگیرند.
- آیا مبلغ جوایز عمومی است؟ اپل اطلاعاتی از مبلغ پرداختی به هر محقق را به طور کامل اعلام نمیکند، اما موارد مهم را فهرست میکند.
منبع: macworld